Mostrando entradas con la etiqueta pasaportes. Mostrar todas las entradas

11 dic 2013

Australia amplía el uso de la biometría

Imagen: Traveltalk
La Oficina Australiana de Pasaportes (APO) tiene planes de ampliar el uso de la biometría en estos documentos.

Con este fin, la agencia busca proveedores que tengan experiencia no solo en reconocimiento facial, sino también huellas digitales, iris, reconocimiento de voz y firmas, así como análisis de datos biométricos.

El sistema que actualmente utiliza Australia para reconocimiento facial data de 1999, fue introducido con el fin de combatir el fraude de identidad y facilitar los viajes con uso de pasaportes electrónicos. Con la renovación del mismo, se espera brindar a los usuarios documentos más seguros y blindar la seguridad en los puntos de inmigración del país.

15 oct 2013

Guía de mejores prácticas para proteger sus contraseñas (II)

FreeDigitalPhotos.net
En este mundo impulsado por la tecnología, existe un enorme potencial de oportunidades, así como también riesgos significativos. Las organizaciones deben asegurarse de su activo más valioso: sus datos. Y la mejor manera de proteger los datos la encontramos siguiendo algunas recomendaciones de sentido común.

Verificación de dos pasos
Si la verificación de dos pasos se utilizara más, no importaría si las contraseñas fueron comprometida, ya que el hacker tendría que saber la contraseña y tener la posesión de los dispositivos de autenticación - en la mayoría de los casos los teléfonos de los usuarios.

Autenticación basada en riesgos
En la batalla entre la seguridad y la comodidad, hay peligros en ambos extremos: confiar únicamente en contraseñas deja las cuentas de los usuarios vulnerables, mientras que la autenticación de dos factores obligatorios para cada conexión o transacción trae costos, complejidad y otras molestias. La autenticación basada en riesgos establece un equilibrio entre los dos, eligiendo los requisitos de autenticación apropiados para cada sesión basada en factores específicos que detectan actividades sospechosas o inusuales.

Durante la sesión, los usuarios pueden establecer el dispositivo como un dispositivo de confianza. En una sesión posterior, ese dispositivo no requiere autenticación secundaria. Sin embargo, si el usuario inicia sesión desde un nuevo dispositivo, un evento de autenticación secundario se activará para su protección.

Comunicar con frecuencia
Las empresas que han sido hackeadas necesitan contactar rápidamente a los usuarios e informarles que se produjo una violación, cómo ocurrió y lo que el usuario tiene que hacer. Ser transparente sobre los datos que fueron comprometidos y lo que está haciendo para remediar los problemas encontrados. Ser transparente sobre su seguridad.

9 oct 2013

Guía de mejores prácticas para proteger sus contraseñas (I)

FreeDigitalPhotos.net
De acuerdo a datos del Ponemon Institute, el 55% de las pequeñas empresas en los EE.UU. sufren de alguna forma de violación de datos y el 53% tiene múltiples accesos no autorizados. Más del 50% es un número aterrador, y las violaciones de datos pueden impactar negativamente a todas las organizaciones, sin importar su tamaño. Bastasolo con  pensar en los recientes ejemplos de algunas empresas de alto perfil que han sido noticia de primera plana, incluyendo Skype, LivingSocial y Associated Press. Aunque estos hacks son muy diferentes, las siguientes mejores prácticas comunes podrían haber disminuido el efecto:

Asegúrese de no utilizar la misma contraseña dos veces
Los usuarios deben tener una contraseña aleatoria y distinta para cada sitio que utilizan. El problema con una contraseña robada es que con frecuencia el usuario ha aprovechado la misma contraseña en varias cuentas. Los hacks más insidiosos y dañinos son los que pasan desapercibidos por un largo período de tiempo. A menos que el sitio ofrezca autenticación de dos factores, los usuarios deben asumir siempre que cualquiera de sus cuentas podrían verse comprometidas con una contraseña. Dado que los usuarios suelen ser resistentes a la creación y mantenimiento de múltiples contraseñas, se recomienda que se almacenan las contraseñas en servicios como LastPass.

Protege tus contraseñas
Para el almacenamiento de contraseñas, vale la pena usar el proceso hash and salt que aumenta la seguridad del archivo donde estén almacenadas. Haga doble salt and hash de contraseñas hace casi imposible que se puedan descifrar. Si un sitio usa hash and salt, el hacker tiene que crear un diccionario de listas de hash por separado para cada usuario. Esto requiere mucho tiempo y hace el proceso más complejo si el sitio tiene millones de cuentas. Salazón y hash protege todas sus contraseñas de conseguir rotas con facilidad, pero las cuentas individuales son todavía susceptibles.

Añade un número telefónico para verificaciones adicionales
La comunicación por correo electrónico viene con su propio conjunto de desafíos, ya que también puede verse comprometida. Además, muchos usuarios aprovechan la misma credencial en todas sus cuentas. Es por eso que es imprescindible solicitar y verificar el número de teléfono de los usuarios cuando se registran en algún servicio. Usar un número de teléfono verificable para una cuenta permite otros beneficios posteriores como agilizar el restablecimiento de contraseñas y la comunicación segura a su base de usuarios, si alguna vez hay una fuga de datos en todo el sistema.

8 nov 2012

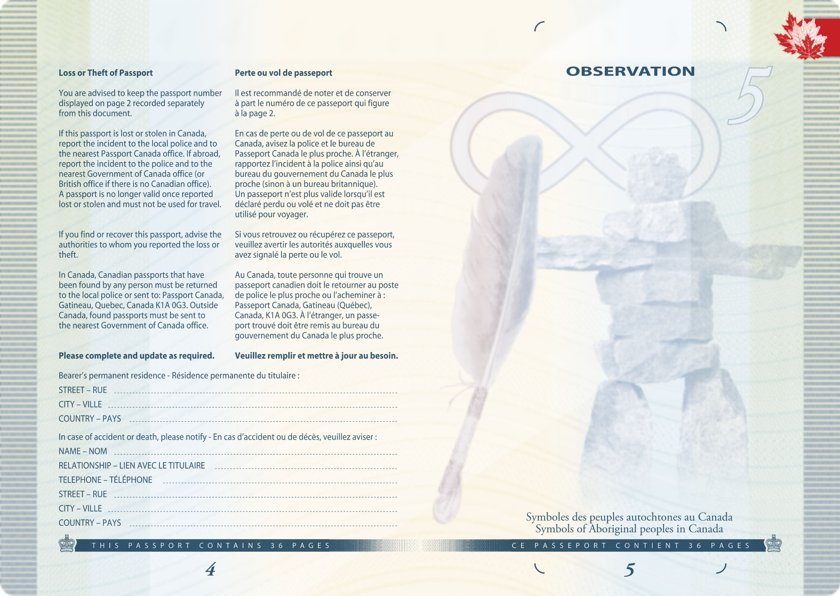
Canadá estrena pasaportes nuevos

Imagen: http://www.pptc.gc.ca
A partir del 1 de julio de 2013, se inició en Canadá la emisión de los nuevos pasaportes electrónicos. Los adultos tendrán la opción de obtener un pasaporte por 5 o 10 años, tanto si se trata de una primera solicitud como para renovación, mientras que los pasaportes electrónicos de los niños se expedirán por un máximo de 5 años.

El nuevo pasaporte canadiense tendrá un chip electrónico incorporado en la contraportada de la libreta. El chip incorpora una capa adicional de seguridad para el pasaporte y lo hace a prueba de falsificaciones.

El chip almacena la información personal desplegada en la página 2 del pasaporte (excepto la firma del titular),
fotos del portador en impresión digital y una "firma digital" que demuestra que el pasaporte fue emitido por el Gobierno de Canadá. Otras medidas de seguridad incluyen hologramas y una firma digital.

De acuerdo al ministro de asuntos exteriores, John Baird, el nuevo pasaporte electrónico estará lleno de imágenes icónicas que harán que los pasaportes canadienses sean difíciles de duplicar por parte de falsificadores.


Se espera que con el nuevo pasaporte electrónico se facilite el comercio, se mejore la seguridad y la legitimidad de los viajeros lo que a su vez, ayudará a largo plazo en la creación de empleos, crecimiento y prosperidad para los canadienses.

16 mar 2012

Los pasaportes electrónicos se extienden por el planeta

Mapa de implementación de tecnología biométrica en pasaportes. Los países en gris todavía no han iniciado la emisión. Foto Secure ID News
Casi la mitad de los Estados miembros de las Naciones Unidas (ONU) están emitiendo pasaportes electrónicos biométricos, de acuerdo con los datos más recientes de la Organización de Aviación Civil Internacional (OACI), la agencia de la ONU que supervisa el transporte aéreo internacional.

La OACI informa que 93 de los 193 miembros de la ONU de los estados ahora emiten pasaportes electrónicos, con otros 21 países listos para implementar la tecnología en los próximos 12 a 48 meses. Desde julio de 2011, estos 93 emitieron más de 345 millones de e-pasaportes, de los cuales casi 340 millones están en circulación.

Según OACI, los EE.UU. sigue siendo el mayor emisor con 72 millones de documentos emitidos hasta la fecha. El Reino Unido, que emitió 5 millones de pasaportes electrónicos en 2011, se ubica como el segundo mayor emisor con 27 millones en total.

Por regiones, Europa encabeza la lista con varios países, especialmente Francia, España, Italia, Países Bajos y Alemania, cada uno observa la emisión de más de un millón de pasaportes electrónicos en el último año.

Japón y la India lideran la región Asia-Pacífico, cada uno con 20 millones de pasaportes electrónicos emitidos hasta la fecha. Los dos son seguidos por Filipinas con 12 millones emitidos hasta la fecha, seguido por Australia con casi 11 millones.

Muchos estados de África, América Central y América del Sur todavía tienen que dedicarse a la nueva tecnología, aunque varios de los principales países, incluyendo México y Sudáfrica están entre las 21 naciones enumeradas por la OACI como "pendiente" para los despliegues de pasaportes electrónicos.

Por su parte, IMS Research predice que dentro de cinco años, el 90% de los titulares de pasaportes va a utilizar pasaportes electrónicos con tarjetas Smart Card integradas.

Casi la mitad de todos los pasaportes emitidos hoy en día utilizan la tecnología de chip inteligente, gracias a una rápida migración comenzó en 2007. "Esta tendencia va a continuar", afirma Alex Green, autor del informe de IMS "Gobierno Electrónico y tarjetas de identificación de atención médica."

El informe examina el uso de la biometría en los pasaportes electrónicos, que todavía se limita en gran medida a una imagen digital de los titulares de cara almacenados en el documento.